PHPમાં મોટી સુરક્ષા ખામી! વિશ્વની 70% વેબસાઇટ્સ પર સાયબર હુમલાનું જોખમ, જાણો યુઝર્સે પોતાની સુરક્ષા માટે શું કરવું?
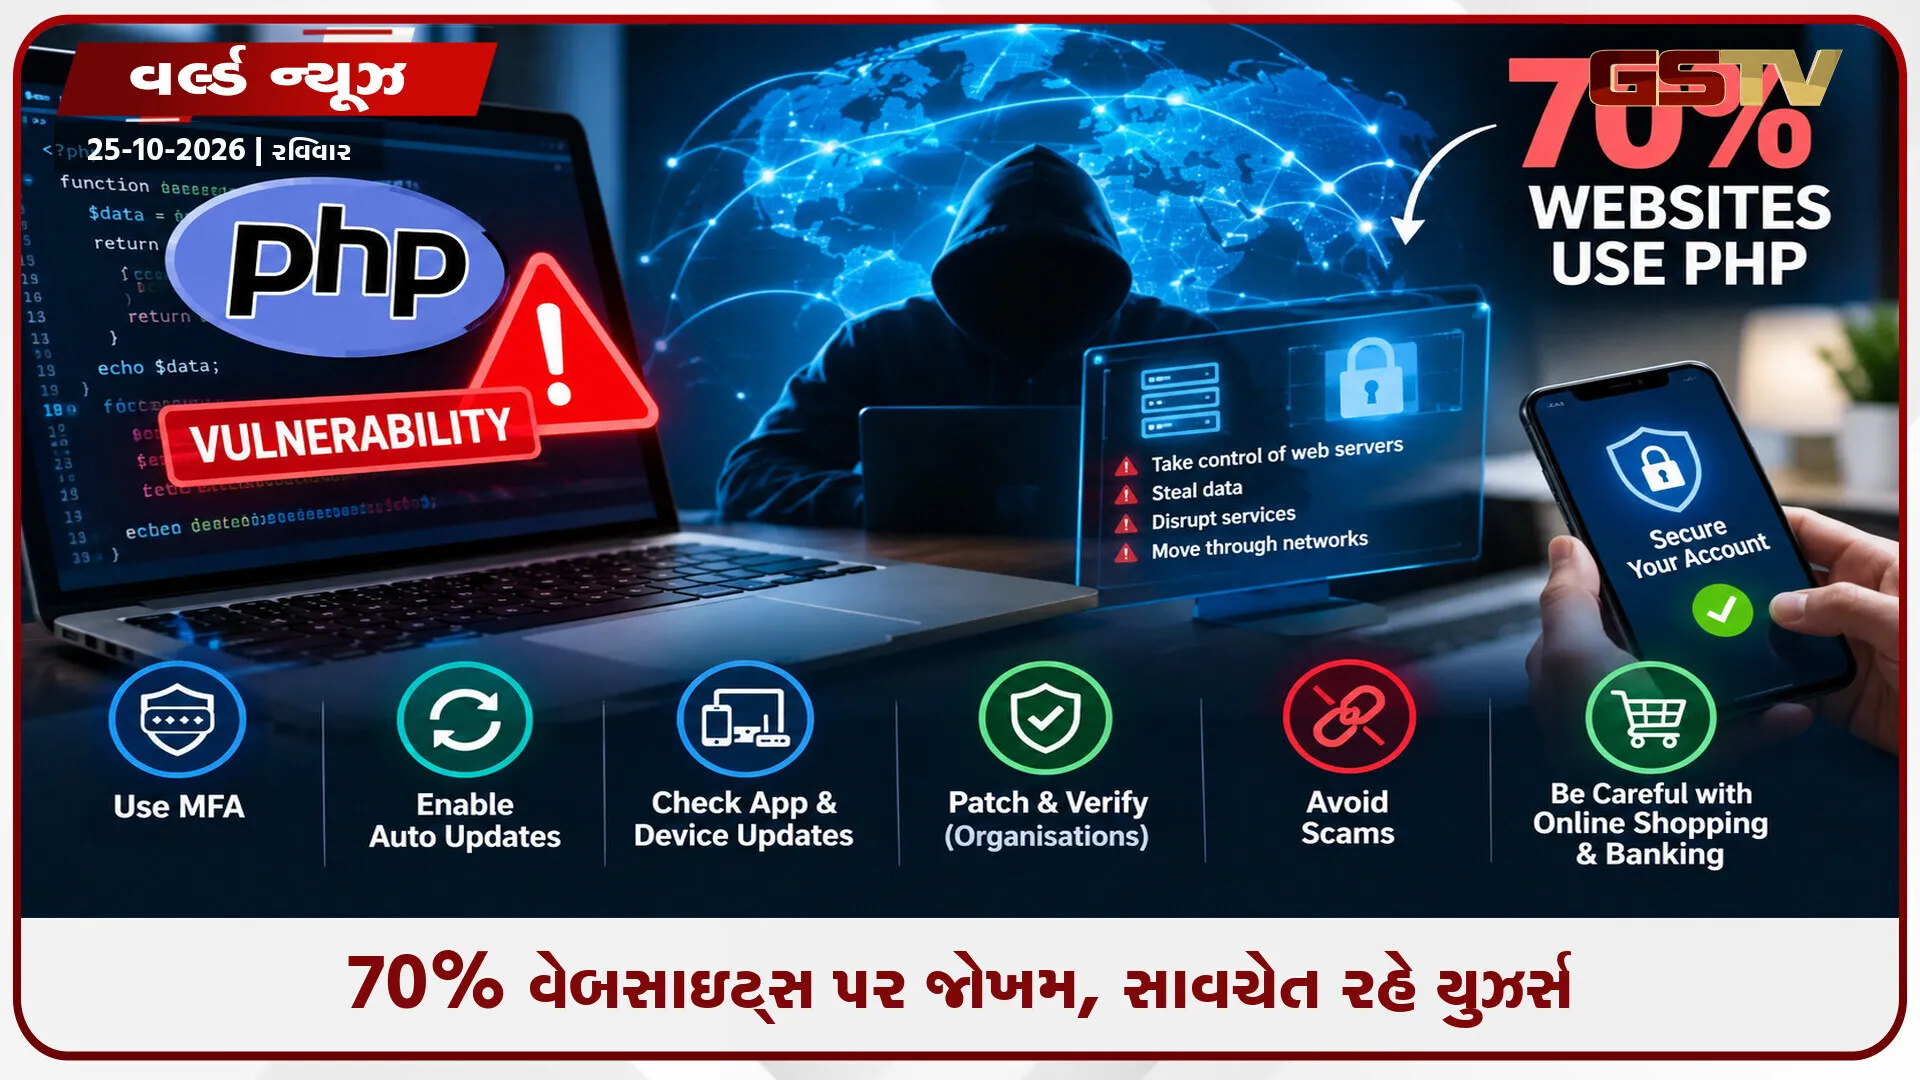
PHPમાં સુરક્ષાની ખામી સામે આવ્યા બાદ ગત બુધવારે અનેક કંપનીઓ અને સરકારી સંસ્થાઓમાં સિસ્ટમ અપડેટ કરવાની દોડધામ શરૂ થઈ હતી. PHP એક એવી પ્રોગ્રામિંગ લેંગ્વેજ છે, જેનો ઉપયોગ વિશ્વની અંદાજે 70 ટકા વેબસાઇટ્સમાં થાય છે. આથી આ ખામી માત્ર સોફ્ટવેર કંપનીઓ પૂરતી મર્યાદિત નથી, પરંતુ સામાન્ય લોકો રોજિંદા જીવનમાં ઉપયોગમાં લેતી અનેક ઓનલાઇન સેવાઓ માટે પણ જોખમ ઊભું કરી શકે છે.
અમેરિકાની નેશનલ સિક્યોરિટી એજન્સી (NSA)એ ચેતવણી આપી છે કે હેકર્સ આ ખામીઓનો લાભ લઈને વેબ સર્વર પર કબજો મેળવી શકે છે, ડેટા ચોરી શકે છે, સેવાઓ ખોરવી શકે છે અથવા અન્ય કનેક્ટેડ નેટવર્ક્સ સુધી પહોંચી શકે છે. જો સંસ્થાઓ સમયસર સુરક્ષા અપડેટ નહીં કરે, તો એક સિસ્ટમમાં રહેલી ખામી અન્ય જોડાયેલી સિસ્ટમો માટે પણ જોખમ ઊભું કરી શકે છે.
સાયબર સુરક્ષાના નિષ્ણાતોના જણાવ્યા અનુસાર, આ ખામી દૂર કરવાની મુખ્ય જવાબદારી સોફ્ટવેર પ્રોવાઇડર્સ અને ઓનલાઇન સેવાઓ ચલાવતી સંસ્થાઓની છે. જોકે, યુઝર્સે પણ પોતાના એકાઉન્ટની સુરક્ષા મજબૂત બનાવવી, શંકાસ્પદ પ્રવૃત્તિઓ પર નજર રાખવી અને સાયબર હુમલા બાદ વધતા સ્કેમથી સાવચેત રહેવું જોઈએ.
યુઝર્સે પોતાની સુરક્ષા માટે શું કરવું?
1. મલ્ટી-ફેક્ટર ઓથેન્ટિકેશનનો ઉપયોગ કરો
સૌથી પહેલાં તમારા ઓનલાઇન એકાઉન્ટમાં સાઇન-ઇન કરવાની સુરક્ષા મજબૂત બનાવો. મલ્ટી-ફેક્ટર ઓથેન્ટિકેશન (MFA)માં એકાઉન્ટમાં પ્રવેશ મેળવવા માટે બે કે તેથી વધુ ચકાસણી પ્રક્રિયાઓમાંથી પસાર થવું પડે છે. ઉદાહરણ તરીકે, પાસવર્ડ સાથે મોબાઇલ પર મળતો કોડ અથવા સિક્યોરિટી કીનો ઉપયોગ કરી શકાય છે.
સાયબર સુરક્ષા સંશોધક અને Censysનાં પ્રિન્સિપલ સિક્યોરિટી રિસર્ચર એમિલી ઓસ્ટિને દરેક વેબસાઇટ માટે અલગ અને મજબૂત પાસવર્ડ રાખવાની સલાહ આપી છે. સાથે જ, બેંક ખાતાં અને અન્ય નાણાકીય વ્યવહારો પર નજર રાખવી જોઈએ, જેથી કોઈ શંકાસ્પદ પ્રવૃત્તિ જણાય તો સમયસર પગલાં લઈ શકાય.
જોકે, ઓસ્ટિનના જણાવ્યા અનુસાર, PHP જેવી સુરક્ષા ખામીઓના કિસ્સામાં સામાન્ય યુઝર્સ પાસે મર્યાદિત વિકલ્પો હોય છે. તેઓ જે ઓનલાઇન સેવાઓનો ઉપયોગ કરે છે, તે PHPનો ઉપયોગ કરતી ન હોય અથવા સંબંધિત સંસ્થાઓ સમયસર સુરક્ષા પેચ ઇન્સ્ટોલ કરતી હોય, તો જ જોખમ ઘટાડવામાં મદદ મળી શકે છે.
2. મોબાઇલ, કમ્પ્યુટર અને રાઉટરમાં ઓટોમેટિક અપડેટ ચાલુ રાખો
સુરક્ષા જાળવવા માટે મોબાઇલ, કમ્પ્યુટર અને ઘરના વાઇ-ફાઇ રાઉટરમાં ઓટોમેટિક અપડેટ ચાલુ રાખવું જરૂરી છે.
સાયબર સિક્યોરિટી કંપની Trail of Bitsના CEO અને સહ-સ્થાપક ડેન ગુઇડોએ લોકોને ફોન, કમ્પ્યુટર અને હોમ રાઉટરમાં ઓટોમેટિક અપડેટ ચાલુ રાખવાની સલાહ આપી છે.
કંપનીઓ સામાન્ય રીતે જાણીતી સુરક્ષા ખામીઓ દૂર કરવા માટે અપડેટ જાહેર કરે છે. આ અપડેટ સમયસર ઇન્સ્ટોલ કરવાથી હેકર્સને ખામીનો લાભ લેવાની તક ઓછી થાય છે.
જોકે, ગુઇડોએ ચેતવણી આપી હતી કે યુઝર્સ તમામ સાવચેતી રાખે તો પણ તેઓ જે ઓનલાઇન સેવાઓનો ઉપયોગ કરે છે, તેની સુરક્ષા સંબંધિત કંપનીઓની કામગીરી પર નિર્ભર રહે છે.
તેમણે જણાવ્યું હતું કે, કોઈ વ્યક્તિ વેબસાઇટનો ઉપયોગ કરતી વખતે ટુ-ફેક્ટર ઓથેન્ટિકેશન સહિત તમામ સુરક્ષા પગલાં અનુસરે, છતાં તેની માહિતી જોખમમાં આવી શકે છે. કારણ કે, યુઝર પોતે હોસ્પિટલની વેબસાઇટના સર્વરને અપડેટ કરી શકતો નથી.
3. સ્માર્ટ ડિવાઇસ અને એપ્સના અપડેટ તપાસો
Granittનાં સ્થાપક અને ડિજિટલ સુરક્ષા નિષ્ણાત રૂના સેન્ડવિકે પણ એપ્સ અને ઓનલાઇન સેવાઓનાં અપડેટ ઉપલબ્ધ થાય ત્યારે તેને ઇન્સ્ટોલ કરવાની સલાહ આપી છે.
તેમણે જણાવ્યું હતું કે, ઘરમાં ઇન્ટરનેટ સાથે જોડાયેલા સ્માર્ટ ડિવાઇસની સુરક્ષા પર પણ ધ્યાન આપવું જરૂરી છે. કેટલાક IoT ડિવાઇસમાં નિયમિત અપડેટ મળતા નથી અથવા અપડેટની સુવિધા જ ઉપલબ્ધ હોતી નથી.
આથી, તમારા ઘરમાં ઉપયોગમાં લેવાતાં સ્માર્ટ ડિવાઇસ માટે સુરક્ષા અપડેટ ઉપલબ્ધ છે કે નહીં, તે સંબંધિત કંપની અથવા વેન્ડર પાસેથી તપાસી લેવું જોઈએ.
4. સંસ્થાઓએ સુરક્ષા ખામી દૂર કરી સિસ્ટમની તપાસ કરવી જોઈએ
સંસ્થાઓ માટે આ મામલે વધુ કડક પગલાં લેવાની જરૂર છે. યુનિવર્સિટી ઓફ સરે અને સરે સેન્ટર ફોર સાયબર સિક્યોરિટીના લેક્ચરર ડૉ. ડેનિયલ ગાર્ડહમે જણાવ્યું હતું કે, સંસ્થાઓએ પોતાની સિસ્ટમમાં કયું સોફ્ટવેર ઉપયોગમાં લેવાય છે તેની ચોક્કસ માહિતી રાખવી જોઈએ.
સાથે જ, સુરક્ષા પેચ સમયસર ઇન્સ્ટોલ કરવા અને સિસ્ટમમાં અગાઉથી કોઈ ઘૂસણખોરી થઈ છે કે નહીં તેની તપાસ કરવી જરૂરી છે.
આ ખામી એવા સમયે સામે આવી છે, જ્યારે આર્ટિફિશિયલ ઇન્ટેલિજન્સ (AI) આધારિત લાર્જ લેંગ્વેજ મોડલ્સની મદદથી સોફ્ટવેરની નબળાઈઓ શોધવાનું વધુ સરળ બની રહ્યું છે.
અગાઉ મોટા સોફ્ટવેરમાં છુપાયેલી ખામીઓ શોધવી અને તેનો દુરુપયોગ કરવો મુશ્કેલ હતું. હવે AIની મદદથી આવી ખામીઓ શોધવાની અને તેનો ઉપયોગ કરીને હુમલા કરવાની પ્રક્રિયા વધુ ઝડપી બની શકે છે.
ગાર્ડહમના જણાવ્યા અનુસાર, સુરક્ષા ખામીઓ શોધવાનું કામ સરળ અને ઝડપી બની રહ્યું છે, પરંતુ તેના પર નિર્ભર અનેક સિસ્ટમોમાં સુધારા લાગુ કરવાનું કામ હજુ પણ મુશ્કેલ છે. AIના કારણે ઇન્ટરનેટ વધુ સુરક્ષિત બનશે કે વધુ જોખમી, તે સંસ્થાઓ આ અંતરને કેટલી અસરકારક રીતે દૂર કરે છે તેના પર નિર્ભર રહેશે.
5. સાયબર સ્કેમથી સાવચેત રહો
મોટી સાયબર સુરક્ષા ખામીના સમાચાર સામે આવ્યા બાદ ઠગો પણ સક્રિય થઈ શકે છે. તેઓ લોકોને ડરાવીને અથવા એકાઉન્ટ બંધ થઈ જવાની ચેતવણી આપીને ફિશિંગ લિંક પર ક્લિક કરાવવા પ્રયાસ કરી શકે છે.
સાયબરકિનેટિક્સ કંપની 0rcusના સહ-સ્થાપક અને CEO નિક એડમ્સે અજાણ્યા સ્ત્રોતોમાંથી આવતી લિંક્સ પર ક્લિક ન કરવાની સલાહ આપી છે.
તેમણે જણાવ્યું હતું કે, આવા સમાચાર સામે આવે ત્યારે સંબંધિત કંપનીની સૂચનાઓ જાણવા માટે તેની સત્તાવાર એપ ખોલવી અથવા વેબસાઇટનું સરનામું જાતે ટાઇપ કરવું જોઈએ.
જો કોઈ અજાણ્યો મેસેજ તાત્કાલિક એકાઉન્ટ સુરક્ષિત કરવાની સૂચના આપે અથવા પાસવર્ડ બદલવા માટે લિંક મોકલે, તો તેની સત્યતા ચકાસ્યા વિના કોઈ કાર્યવાહી કરવી નહીં.
6. ઓનલાઇન શોપિંગ અને બેંકિંગ કરતી વખતે સાવચેતી રાખો
અમેરિકન બેંકર્સ એસોસિએશનના રિસ્ક, ફ્રોડ અને સાયબર સિક્યોરિટી વિભાગના એક્ઝિક્યુટિવ વાઇસ પ્રેસિડન્ટ પૉલ બેન્ડાના જણાવ્યા અનુસાર, અદ્યતન AI મોડલ્સ સામે ઊભા થતા જોખમોને ધ્યાનમાં રાખીને બેંકો લાંબા સમયથી પોતાની સુરક્ષા મજબૂત બનાવવા પર કામ કરી રહી છે.
જોકે, તેમણે ચેતવણી આપી હતી કે સાયબર જોખમોનું સ્વરૂપ બદલાઈ રહ્યું છે અને ગ્રાહકોએ ખાસ કરીને અજાણી રિટેલ વેબસાઇટ્સ પરથી ખરીદી કરતી વખતે વધુ સાવચેતી રાખવી જોઈએ. આવી વેબસાઇટ્સની સુરક્ષા બેંકોની સરખામણીએ નબળી હોઈ શકે છે.
બેન્ડાએ ઓનલાઇન શોપિંગ માટે દરેક વેબસાઇટ પર અલગ પાસવર્ડ રાખવાની સલાહ આપી છે. જ્યાં સુવિધા ઉપલબ્ધ હોય ત્યાં પાસકી (Passkey)નો ઉપયોગ કરવો પણ વધુ સુરક્ષિત વિકલ્પ બની શકે છે.
પાસકી એ વેબસાઇટ સાથે જોડાયેલી ડિજિટલ ઓળખ ચકાસવાની પદ્ધતિ છે. તેમાં પરંપરાગત પાસવર્ડ ટાઇપ કરવાની જરૂર પડતી નથી, જેના કારણે ફિશિંગ દ્વારા પાસવર્ડ ચોરાવાનું જોખમ ઘટી શકે છે.