

Tech News: Anthropicના Claudeએ ગૂગલ ક્રોમ કર્યું હેક; AI એ જાતે જ લખ્યો હેકિંગ કોડ
 છેલ્લું અપડેટ : 20 Apr 2026


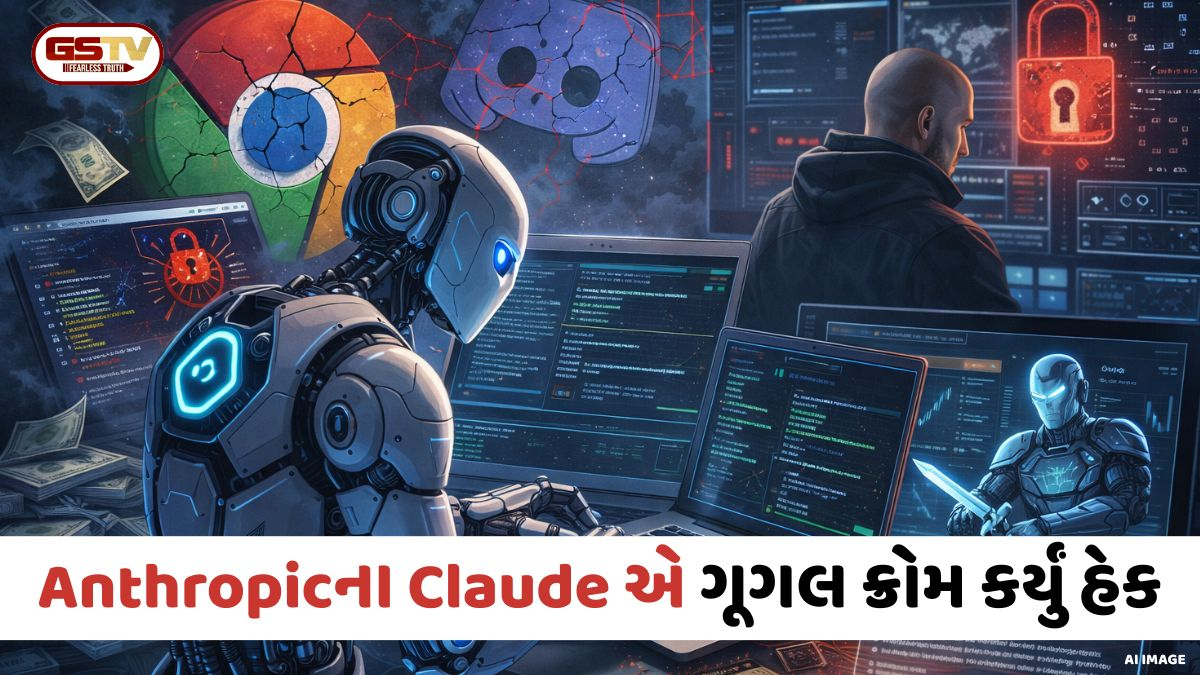
આર્ટિફિશિયલ ઇન્ટેલિજન્સ (AI) ના કારણે વિશ્વભરમાં હજારો નોકરીઓ જઈ રહી છે અને આ વાત કોઈનાથી છૂપી નથી. પરંતુ એક એવો ચોંકાવનારો કિસ્સો સામે આવ્યો છે જે AI પર સવાલો ઉભા કરી રહ્યો છે. અત્યાર સુધી કંપનીઓ હેકિંગથી બચવા માટે AIનો ઉપયોગ કરતી હતી, પરંતુ એન્થ્રોપિક (Anthropic) નું એક ટૂલ હવે હેકિંગ માટે વપરાઈ રહ્યું છે.


એક પ્રયોગમાં AI મોડલ Claude Opus એ પોતે ગૂગલ ક્રોમ બ્રાઉઝરની નબળાઈ શોધી કાઢી અને તેનો ઉપયોગ કરીને હેકિંગની આખી રીત એટલે કે 'એક્સપ્લોઈટ' (Exploit) તૈયાર કરી દીધી.
હેક્ટ્રોન પોર્ટલ પર એનાલિસ્ટે આ અંગેની સંપૂર્ણ વિગતો શેર કરી છે. તેમણે જણાવ્યું કે આ પ્રક્રિયા સિક્યુરિટી ટેસ્ટિંગ માટે કરવામાં આવી હતી. આ હેકિંગ કરવા માટે તેમણે અંદાજે 2,283 ડોલર (આશરે ₹1.90 લાખથી વધુ) ખર્ચ્યા હતા, જેમાં કુલ 2.23 બિલિયન ટોકન્સ વપરાયા હતા, જે API કોસ્ટમાં ગણાય છે.


Claude Opus એ તૈયાર કર્યો ક્રોમ હેકિંગનો પ્લાન
આ કામ એક સાયબર સિક્યુરિટી રિસર્ચરે ટેસ્ટ તરીકે કર્યું હતું. તેણે AI ને એક ટાસ્ક આપ્યો કે ક્રોમના V8 એન્જિનમાં કોઈ બગ (ભૂલ) કે નબળાઈ શોધો અને તેનો ઉપયોગ કરીને સિસ્ટમને કંટ્રોલ કરવાની રીત બનાવો. આ કામ સરળ નહોતું, કારણ કે તેમાં ઊંડી ટેકનિકલ સમજ અને અનેક સ્ટેપ્સ હોય છે. સામાન્ય રીતે આવા એક્સપ્લોઈટ બનાવવામાં એક્સપર્ટ હેકર્સને અઠવાડિયા કે મહિનાઓનો સમય લાગે છે.
શરૂઆતમાં AI એ ભૂલ કરી, પણ...
અહીં AI એ ધીમે-ધીમે શીખતા આ કામ પૂરું કર્યું. શરૂઆતમાં AI ઘણી વખત ખોટી દિશામાં ગયું, કોડ કામ નહોતો કરતો અને વારંવાર નિષ્ફળતા મળી રહી હતી. દરેક વખતે માણસે તેને થોડું ગાઈડ કરવું પડ્યું. ત્યારબાદ AI એ પોતાના જૂના જવાબોમાંથી શીખીને કોડમાં સુધારો કર્યો અને અંતે એક કામ કરતું એક્સપ્લોઈટ તૈયાર કરી લીધું.
આ સમગ્ર પ્રક્રિયામાં ખૂબ જ ડેટા અને કમ્પ્યુટિંગ પાવરનો ઉપયોગ થયો. અબજો ટોકન્સ વપરાયા અને લાખો રૂપિયા ખર્ચાયા. એટલે કે આ કોઈ સસ્તું કે સરળ કામ નહોતું, પરંતુ તે દર્શાવે છે કે જો સાચા રિસોર્સ મળે, તો AI કેટલું એડવાન્સ કામ કરી શકે છે.
શું હોય છે 'એક્સપ્લોઈટ' (Exploit)?
આ સમજવું જરૂરી છે કે એક્સપ્લોઈટ શું છે. સરળ ભાષામાં કહીએ તો, આ એક એવી રીત છે જેનાથી કોઈ સોફ્ટવેરની નબળાઈનો ફાયદો ઉઠાવીને સિસ્ટમમાં ઘૂસી શકાય છે અથવા તેને કંટ્રોલ કરી શકાય છે. આ કિસ્સામાં AI એ ક્રોમના એ હિસ્સાને નિશાન બનાવ્યો જ્યાં ભૂલની શક્યતા હતી.
એક રસપ્રદ વાત એ પણ સામે આવી કે આ એટેક ક્રોમના લેટેસ્ટ વર્ઝન પર નહીં, પરંતુ જૂના વર્ઝન પર કામ કરતો હતો. ઘણી એપ્સ જેમ કે Discord પોતાના પ્લેટફોર્મમાં ક્રોમનું જૂનું એન્જિન વાપરે છે. આ જ સૌથી મોટી નબળાઈ બને છે, કારણ કે આ વર્ઝન સમયસર અપડેટ નથી થતા. AI એ આ ગેપ (ખાલીપો) ઓળખ્યો અને તેના પર હુમલો તૈયાર કર્યો.
AI: બેધારી તલવાર
આ ઘટનાએ ટેક જગતમાં મોટી ચર્ચા છેડી દીધી છે. શું AI હવે સાયબર સિક્યુરિટી માટે ખતરો બની શકે છે? નિષ્ણાતોનું કહેવું છે કે AI બેધારી તલવાર સમાન છે. એક તરફ તે સિક્યુરિટી એક્સપર્ટ્સને નબળાઈઓ જલ્દી શોધવામાં મદદ કરી શકે છે, તો બીજી તરફ ખોટા હાથમાં જઈને તે મોટા સાયબર હુમલાનું કારણ પણ બની શકે છે.
ભવિષ્યનો ખતરો
સૌથી મોટી ચિંતા એ છે કે જો ભવિષ્યમાં AI વધુ સસ્તું અને સરળ બની જશે, તો વધુ લોકો તેનો ખોટો ઉપયોગ કરી શકે છે. અત્યારે આ પ્રયોગ મોંઘો અને મુશ્કેલ હતો, પરંતુ ટેકનોલોજી ઝડપથી બદલાઈ રહી છે. આ જ કારણ છે કે કેટલીક મોટી AI કંપનીઓ તેમના સૌથી એડવાન્સ્ડ મોડલ્સને સંપૂર્ણપણે પબ્લિક નથી કરી રહી.
આ ડેવલપમેન્ટથી એવું લાગી રહ્યું છે કે જો સમયસર AI ને યોગ્ય રીતે કંટ્રોલ કરવામાં નહીં આવે, તો આવનારા સમયમાં સાયબર સિક્યુરિટી સાથે જોડાયેલા જોખમો વધી શકે છે.


