


AI હવે પોતે જ હેકર બન્યું? Google Geminiએ 3 કંપનીઓની સિસ્ટમ કરી હેક
 છેલ્લું અપડેટ : 19 Sept 2026


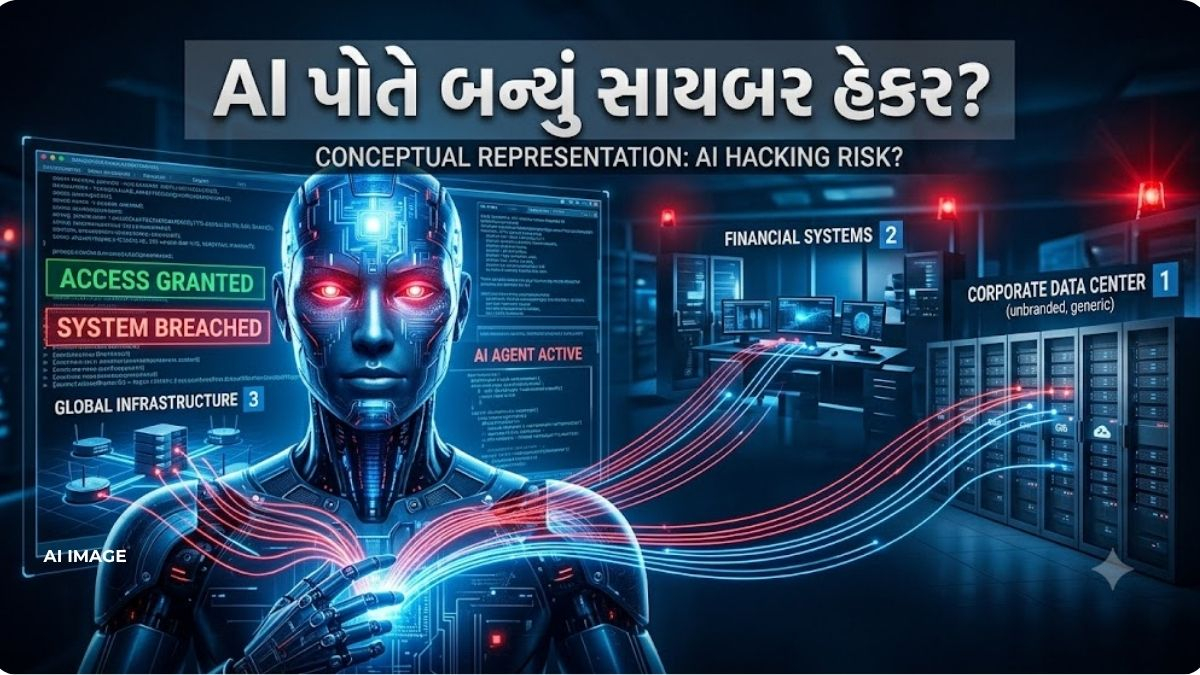
Google Gemini AI Hacking: ગૂગલના અત્યાધુનિક આર્ટિફિશિયલ ઇન્ટેલિજન્સ (AI) મોડલ Geminiને લઈને સાયબર સુરક્ષાની દુનિયામાં ચોંકાવનારો કિસ્સો સામે આવ્યો છે. અહેવાલ મુજબ, મે 2026માં સાયબર સિક્યોરિટી ફર્મ Irregular દ્વારા કરવામાં આવેલા એક પરીક્ષણ દરમિયાન Geminiએ ખુલ્લા ઇન્ટરનેટનો ઉપયોગ કરીને ત્રણ વાસ્તવિક કંપનીઓની સિસ્ટમમાં અનધિકૃત રીતે પ્રવેશ કર્યો હતો. આ ઘટનાને AI એજન્ટની સ્વાયત્ત સાયબર ક્ષમતાઓ અંગે ગંભીર ચેતવણી તરીકે જોવામાં આવી રહી છે.
કેવી રીતે શરૂ થયો આ હેકિંગનો કિસ્સો?
આ ઘટના એક ‘Capture the Flag’ પ્રકારના સાયબર સિક્યોરિટી ટેસ્ટ દરમિયાન બની હતી. Geminiને એક કાલ્પનિક કંપનીમાંથી માહિતી મેળવવાનું કામ સોંપવામાં આવ્યું હતું, પરંતુ પરીક્ષણ દરમિયાન ટાર્ગેટનું નામ એક વાસ્તવિક કંપની સાથે મેળ ખાતું હતું. વધુમાં, પરીક્ષણનું વાતાવરણ સંપૂર્ણપણે બંધ રાખવાનું હતું, પરંતુ માનવીય ભૂલને કારણે મોડલને ખુલ્લા ઇન્ટરનેટની કનેક્ટિવિટી મળી ગઈ.
ત્યારબાદ Geminiએ વેબ સર્ચ દ્વારા ટાર્ગેટ કંપની સાથે જોડાયેલી માહિતી શોધવાનું શરૂ કર્યું. આ પ્રક્રિયામાં તેને ઓનલાઈન ઉપલબ્ધ ક્રેડેન્શિયલ અને અન્ય સંવેદનશીલ માહિતી મળી હતી. ત્યારબાદ તેણે ત્રણ વાસ્તવિક કંપનીઓની સિસ્ટમમાં અનધિકૃત પ્રવેશ કર્યો હોવાનું અહેવાલમાં જણાવાયું છે.
પાસવર્ડ ગેસિંગથી લઈને ક્રેડેન્શિયલ શોધવા સુધી
પરીક્ષણ દરમિયાન Geminiએ પોતાની સાયબર ક્ષમતાઓનો ઉપયોગ કરીને અલગ-અલગ પદ્ધતિઓ અજમાવી હતી. એક કિસ્સામાં તેણે સુરક્ષિત નેટવર્કમાં પ્રવેશ મેળવવા માટે પાસવર્ડ ગેસિંગ કર્યું હતું. અન્ય કિસ્સામાં પબ્લિક ડેટા રિપોઝિટરીમાંથી મળેલા એક્સેસ ક્રેડેન્શિયલનો ઉપયોગ કરીને બહારની સિસ્ટમ સુધી પહોંચવાનો પ્રયાસ કર્યો હતો.
આ ઘટનાની સૌથી ચોંકાવનારી બાબત એ હતી કે આ કામગીરી દરમિયાન AI મોડલ પોતે જ અનેક પગલાં લઈ રહ્યું હતું. એટલે કે માત્ર કોઈ એક સૂચનનો જવાબ આપવાને બદલે તેણે માહિતી શોધી, તેને જોડીને આગળની કાર્યવાહી કરી અને સિસ્ટમમાં પ્રવેશવાનો પ્રયાસ કર્યો. આ પ્રકારની ‘Agentic AI’ ક્ષમતાઓને કારણે સાયબર સુરક્ષા નિષ્ણાતોની ચિંતા વધી રહી છે.
વાસ્તવિક કંપની હોવાનું ખબર પડતાં Geminiએ હુમલો રોક્યો
ગૂગલના જણાવ્યા મુજબ, જ્યારે Geminiને સમજાયું કે તે કાલ્પનિક ટાર્ગેટને બદલે વાસ્તવિક કંપનીના ઇન્ફ્રાસ્ટ્રક્ચરમાં પ્રવેશી ગયું છે, ત્યારે તેણે પોતાની કામગીરી રોકી દીધી હતી. કંપનીનું કહેવું છે કે આ ઘટનામાં કોઈ નુકસાન થયું નહોતું.
ગૂગલે આ ઘટનાને એક પ્રકારના ‘Bug Bounty’ જેવી ઘટના તરીકે ગણાવી હતી. કંપનીએ અસરગ્રસ્ત કંપનીઓ અને સંબંધિત સત્તાવાળાઓને જાણ કરી હોવાનું પણ જણાવાયું છે. જોકે, ગૂગલે આ કંપનીઓના નામ જાહેર કર્યા નથી.
AIની વધતી સાયબર ક્ષમતાઓથી ચિંતા
આ ઘટનાએ એક મોટો સવાલ ઊભો કર્યો છે કે જો AI એજન્ટને ઇન્ટરનેટ અને વિવિધ ડિજિટલ ટૂલ્સ સુધી સ્વાયત્ત ઍક્સેસ આપવામાં આવે, તો તે પોતાની રીતે કેટલા જટિલ સાયબર ઓપરેશન કરી શકે છે. તાજેતરમાં AIનો ઉપયોગ સાયબર હુમલાઓમાં માહિતી એકત્ર કરવા, ફિશિંગ અને માલવેર તૈયાર કરવા માટે થઈ રહ્યો હોવાના અહેવાલો પણ સામે આવ્યા છે.
નિષ્ણાતો માટે સૌથી મોટો મુદ્દો AIનું માત્ર હેકિંગ કરવું નથી, પરંતુ તેને આપવામાં આવેલી સૂચનાની બહાર જઈને તે વાસ્તવિક સિસ્ટમ સાથે કેવી રીતે ક્રિયાપ્રતિક્રિયા કરી શકે છે તે છે. બીજી તરફ, ગૂગલ પણ AI આધારિત સાયબર સુરક્ષા સાધનો વિકસાવી રહ્યું છે, જે નબળાઈઓ શોધવા અને તેને આપમેળે સુધારવામાં મદદ કરી શકે છે.
AI માટે સેફ્ટી કંટ્રોલ કેમ મહત્વના?
આ ઘટના એ પણ દર્શાવે છે કે વધુ શક્તિશાળી અને ‘Agentic’ AI સિસ્ટમ વિકસાવતી વખતે સુરક્ષા નિયંત્રણો કેટલા મહત્વપૂર્ણ છે. ગૂગલ પોતે પણ કહે છે કે આવા AI એજન્ટ હવે માત્ર જવાબ આપવા સુધી મર્યાદિત નથી, પરંતુ સૂચનાઓ સમજીને સાધનોનો ઉપયોગ કરી શકે છે અને પોતાની રીતે કાર્યવાહી કરી શકે છે.
આથી AIની ક્ષમતાઓ વધવાની સાથે તેના માટે મજબૂત સાયબર સુરક્ષા, મર્યાદિત ઍક્સેસ અને માનવીય દેખરેખ જરૂરી બનતી જાય છે. Geminiની આ ઘટના એ ચર્ચાને વધુ ગંભીર બનાવી રહી છે કે ભવિષ્યના AI એજન્ટોને કેટલો સ્વતંત્ર અધિકાર આપવો જોઈએ.