

ઘોસ્ટ પેરિંગ સ્કેમ: Whatsappમાં OTP વગર હેકિંગનો નવો ખતરો, સરકારે આપી ચેતવણી
 છેલ્લું અપડેટ : 24 Dec 2025


સોર્સ : google
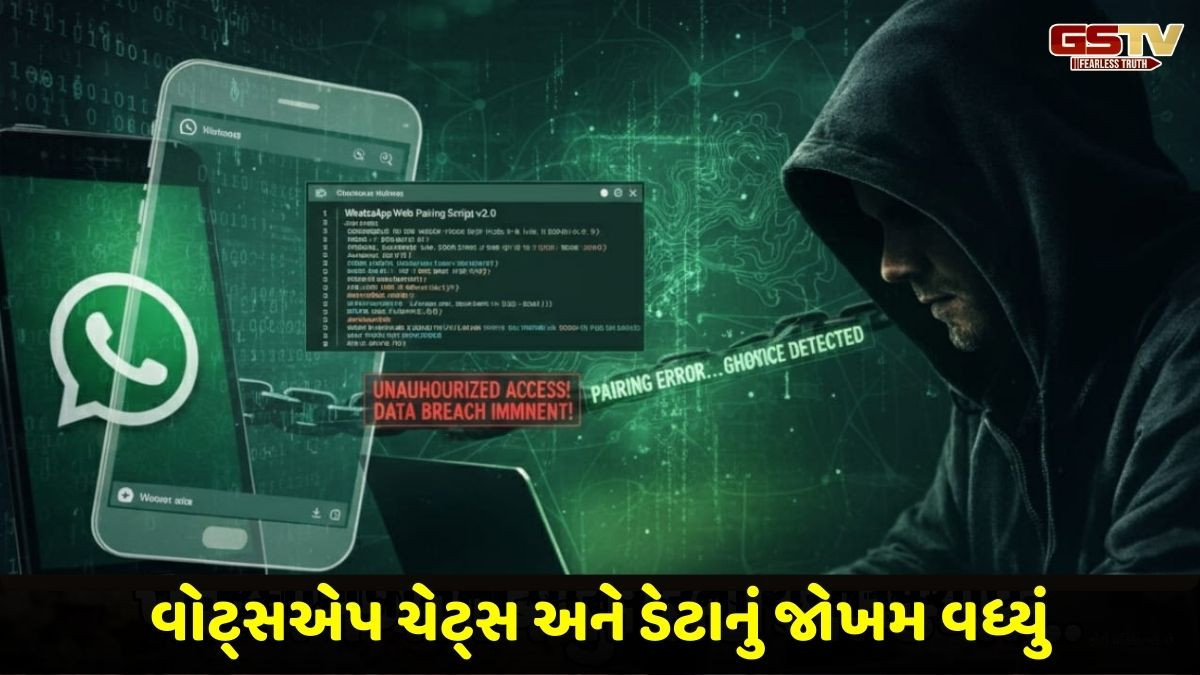
મિનિસ્ટ્રી ઓફ ઇલેક્ટ્રોનિક્સ એન્ડ ઇન્ફોર્મેશન ટેક્નોલોજીની અંતર્ગત કામ કરતી એજન્સી ભારતીય કમ્પ્યુટર ઇમરજન્સી રિસ્પોન્સ ટીમ (CERT-In) દ્વારા એક સૂચના જાહેર કરવામાં આવી છે. એમાં જણાવવામાં આવ્યું છે કે વોટ્સએપ પર એક નવો સ્કેમ ચાલી રહ્યો છે. આ સ્કેમનું નામ ઘોસ્ટ પેરિંગ છે. એમાં યુઝર્સના કોઈ પણ ડેટાને ચોરી કરવામાં આવી શકે છે અને બ્લેકમેલ પણ થઈ શકે છે. હેકર્સ કોઈ પણ વન-ટાઇમ-પાસવર્ડની માગણી કર્યા વગર, સિમ કાર્ડ સ્વેપ કર્યા વગર અને ફિઝિકલ એક્સેસ વગર યુઝરના વોટ્સએપનો ઉપયોગ કરી શકે છે. ભારતમાં હાલમાં આ ઘોસ્ટ પેરિંગ સ્કેમ ખૂબ જ જોરશોરમાં ચાલી રહ્યો છે અને એથી જ એ વિશે લોકોને ચેતવવામાં આવી રહ્યાં છે.
શું છે ઘોસ્ટ પેરિંગ?
ઘોસ્ટ પેરિંગ એક સોશિયલ એન્જિનિયરીંગ આધારિત સ્કેમ છે જેમાં વોટ્સએપના લિંક ડિવાઇસ ફીચરનો દુરુપયોગ કરવામાં આવે છે. આ ફીચરની મદદથી યુઝર તેના વોટ્સએપ એકાઉન્ટનો ઉપયોગ વોટ્સએપ વેબ અથવા તો ડેસ્કટોપ એપ્લિકેશન પર કરી શકે છે. જોકે હવે છેતરપિંડી કરનાર એનો દુરુપયોગ કરી રહ્યાં છે. તેઓ આ ફીચરની મદદથી યુઝર્સના ડેટા જેમાં ચેટ, ફોટો, વીડિયો અને કોન્ટેક્ટ તેમજ રેકોર્ડિંગ દરેકનો સમાવેશ થાય છે એને એક્સેસ કરી રહ્યાં છે. આ એક્સેસ તેઓ કરી રહ્યાં હશે ત્યારે યુઝરનું વોટ્સએપ સામાન્ય રીતે કામ કરતું હશે અને એની તેમને જાણ પણ નહીં હશે કારણ કે તેમણે યુઝરના એકાઉન્ટને પોતાની ડિવાઇસ સાથે જોડી દીધું હશે.
આ સ્કેમ કેવી રીતે કામ કરે છે?
આ માટે સૌથી પહેલાં છેતરપિંડી કરનાર યુઝરનો સંપર્ક કરશે. તે બેન્ક કર્મચારી, સરકારી એજન્ટ અથવા તો કોઈ જાણીતી વ્યક્તિ બનીને યુઝર્સ સાથે વાત કરશે. તેઓ નંબર પણ જાણીતો રાખશે અને પ્રોફાઇલનો ફોટો પણ રાખશે જેથી યુઝર્સને વિશ્વાસ આવે.આ બાદ છેતરપિંડી કરનાર યુઝરને ભોળવીને કોઈ લિંક પર ક્લિક કરવા અથવા તો QR કોડ સ્કેન કરવા કહેશે. આ કરતાની સાથે જ યુઝરનું વોટ્સએપ એકાઉન્ટ છેતરપિંડી કરનારની ડિવાઇસ સાથે લિંક થઈ જશે.
ડિવાઈસ લિંક થઈ ગયા બાદ છેતરપિંડી કરનાર દરેક મેસેજ વાંચી શકશે. ફોટો, વીડિયો અને રેકોર્ડિંગ સેવ કરી શકશે. આ તમામ વસ્તુ કોઈ પણ જાતની શંકા વગર કરી શકશે. એ માટે વન-ટાઇમ-પાસવર્ડની પણ જરૂર નથી પડતી.
આ ડેટાની મદદથી ઓળખને ચોરી કરવી, પૈસાની ખંડણી કરવી, ફિશિંગ એટેક અને નાણાકીય ફ્રોડ માટે ઉપયોગ કરી શકે છે. હવે તો કેટલીક સર્વિસના વન-ટાઇમ-પાસવર્ડ પણ વોટ્સએપ પર આવે છે. આથી એને પણ તેઓ એક્સેસ કરી શકે છે. આ સમયે યુઝર્સને લાગશે કે તેમણે તો OTP શેર પણ નથી કર્યો, પરંતુ એ પહેલેથી હેકર્સને મળી ગયો હશે. આ એક્સેસ બાદ યુઝર્સના બેન્ક એકાઉન્ટ પણ ખાલી થઈ શકે છે.
આ કેમ ખતરનાક છે?
અન્ય હેકિંગ અને છેતરપિંડીમાં હેકર્સને ટૂ-ફેક્ટર ઓથેન્ટિકેશનનો સામનો કરવો પડતો હતો, પરંતુ આ રીતે હેકિંગ કરવાથી તેમને OTPની જરૂર નથી પડતી. આ માટે યુઝરના સિમ કાર્ડને સ્વેપ કરવાની પણ જરૂર નથી પડતી. યુઝરના પૈસા કપાઈ ગયા અથવા તો તેને કોઈ અન્ય રીતે નુકસાન પહોંચાડવામાં આવે ત્યાં સુધી તેને ખબર પણ નથી પડતી કે તેને મોનિટર કરવામાં આવી રહ્યો છે. આ માટે વોટ્સએપના ફંક્શનનો ઉપયોગ કરવામાં આવે છે અને આ ફીચર કાયદેસરનું હોવાથી એ ફ્રોડ માટે ઉપયોગ કરવામાં આવી રહ્યું છે એની જાણ પણ નથી થતી.
કેવી રીતે પોતાને પ્રોટેક્ટ કરશો?
કોઈ પણ દિવસ અજાણ્યા QR કોડ અને લિંક પર ક્લિક કરવું નહીં. વોટ્સએપના સેટિંગ્સમાં સતત લિંક ડિવાઇસમાં ચેક કરતા રહેવું. જો કોઈ અજાણી સેશન ચાલુ હોય તો એને બ્લોક કરવી અથવા તો ક્લોઝ કરવી. વોટ્સએપમાં ટૂ-સ્ટેપ વેરિફિકેશન શરૂ કરવું જેથી સિક્યોરિટીમાં વધારો કરી શકાશે. વોટ્સએપ અને સાઇબર ક્રાઇમ ઓથોરિટીને આ વિશે જાણ કરવી. તમારી આસપાસની વ્યક્તિ જેમને વધુ ટેક્નોલોજી વિશે માહિતી નહીં હોય તેમને આ વિશે જાગરૂક કરવી.


